Perusahaan dengan banyak cabang tidak cukup hanya memastikan setiap lokasi memiliki internet. Cabang juga perlu terhubung dengan aman dan efisien ke kantor pusat, data center, atau cloud. MPLS menawarkan jaringan privat terkelola, VPN membuat koneksi terenkripsi melalui internet, sedangkan SD-WAN mengelola beberapa koneksi secara lebih dinamis berdasarkan kebijakan dan kondisi jaringan. Karena itu, memilih paket internet kantor terbaik perlu disesuaikan dengan arsitektur jaringan perusahaan.
MPLS, VPN, atau SD-WAN? Ini Perbedaan Utamanya
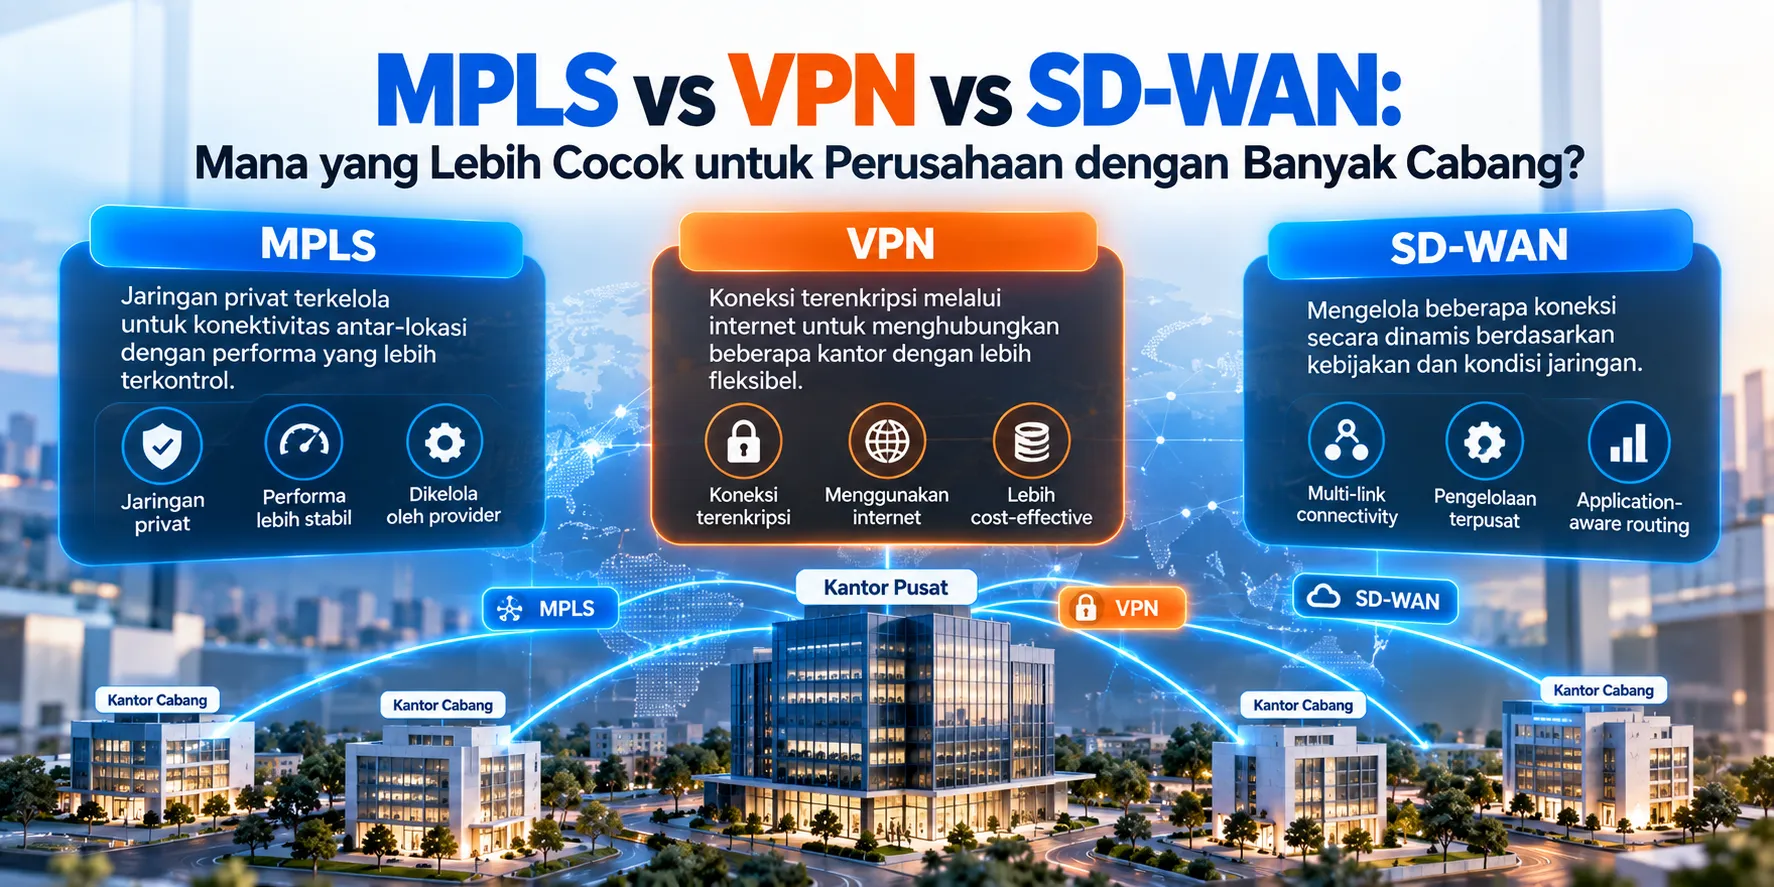
MPLS cocok untuk perusahaan yang membutuhkan konektivitas privat antar-lokasi dengan pengelolaan provider.
VPN relatif sederhana untuk menghubungkan beberapa kantor melalui internet menggunakan tunnel terenkripsi.
SD-WAN cocok untuk banyak cabang yang menggunakan kombinasi fiber, broadband, dedicated internet, atau koneksi seluler.
Perusahaan dengan 2–5 cabang bisa saja cukup menggunakan site-to-site VPN jika kebutuhan jaringan belum kompleks.
Untuk jaringan yang terus berkembang, paket internet kantor terbaik perlu mempertimbangkan konektivitas antar-cabang, bukan bandwidth saja.
Bagaimana MPLS, VPN, dan SD-WAN Bekerja?
Bayangkan perusahaan memiliki kantor pusat di Jakarta dan 10 kantor cabang di berbagai kota. Semua cabang perlu mengakses ERP, file server, cloud, VoIP, dan aplikasi internal.
Dengan MPLS (Multiprotocol Label Switching), konektivitas antar-lokasi disediakan melalui jaringan provider. Pendekatan ini sudah lama digunakan perusahaan untuk membangun WAN dengan performa yang lebih terkontrol.
Namun perusahaan perlu memperhatikan coverage, biaya, provisioning, dan ketergantungan terhadap provider.
Saat menentukan paket internet kantor terbaik, MPLS dapat dipertimbangkan jika komunikasi antar-cabang membutuhkan jaringan privat dengan karakteristik layanan yang jelas.
Kapan Site-to-Site VPN Sudah Cukup?
VPN menggunakan koneksi internet yang sudah tersedia untuk membangun encrypted tunnel antara dua jaringan.
Contohnya kantor pusat memiliki dedicated internet 200 Mbps, sedangkan tiga cabang menggunakan masing-masing 50 Mbps. Firewall di setiap lokasi dapat membangun site-to-site VPN agar perangkat cabang dapat mengakses sistem internal.
Pendekatan ini relatif praktis untuk jumlah lokasi yang belum terlalu banyak.
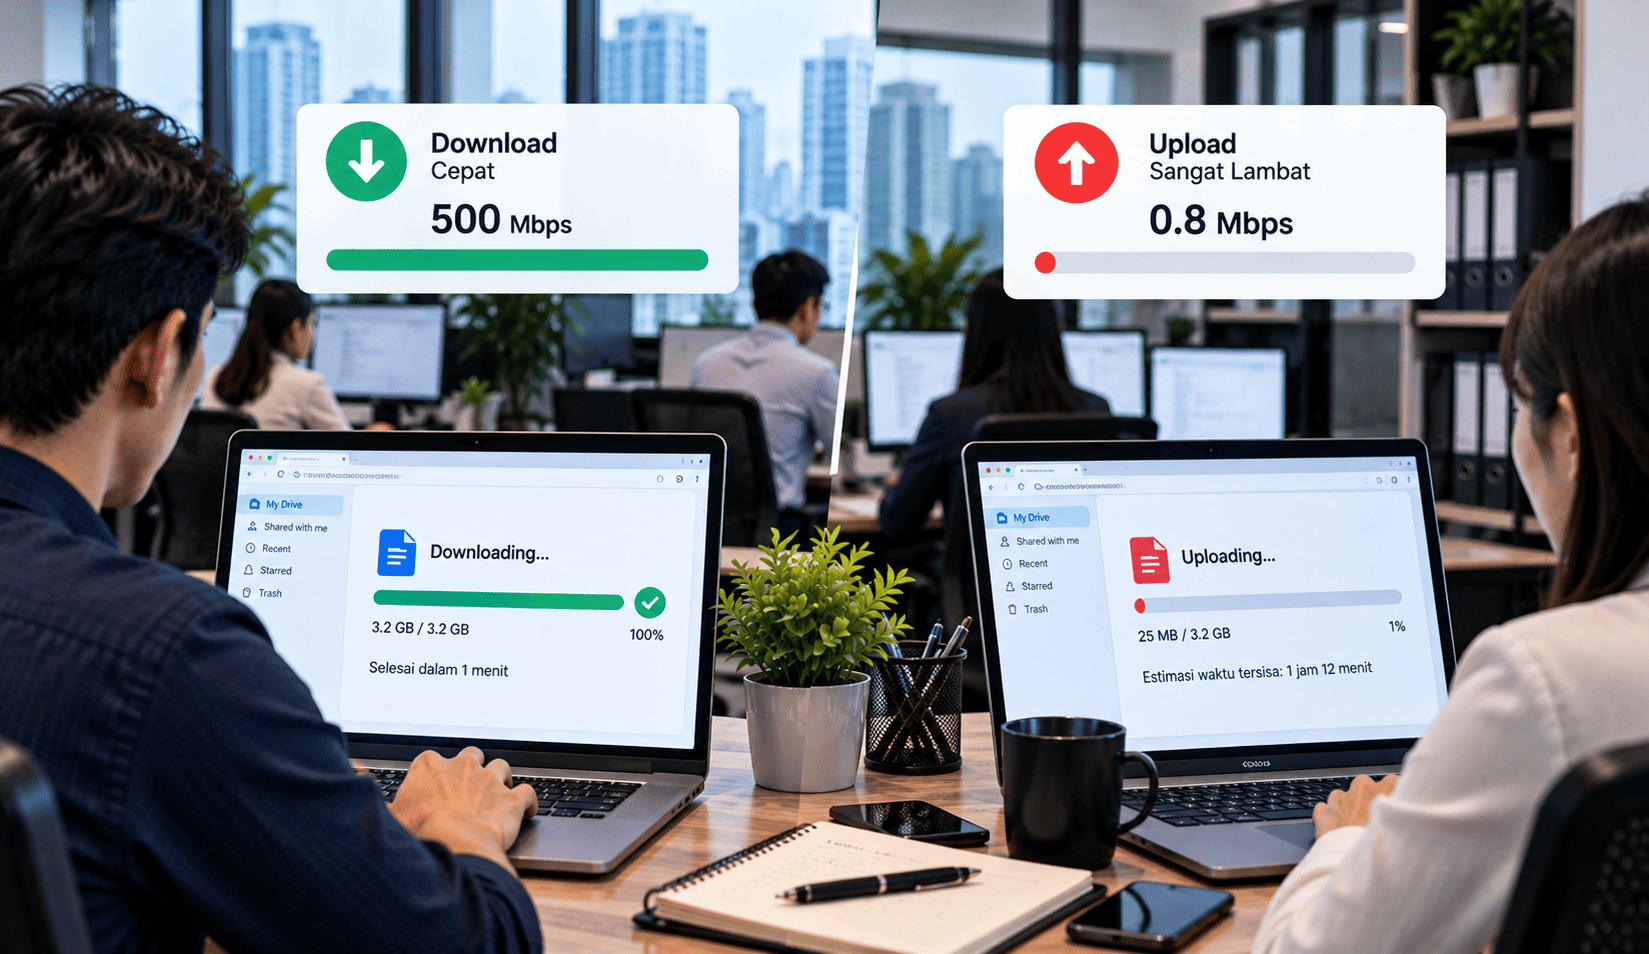
Namun performa VPN tetap bergantung pada kualitas koneksi internet di setiap lokasi. Jika latency tinggi atau koneksi cabang tidak stabil, pengalaman mengakses aplikasi melalui VPN juga dapat terganggu.
Karena itu, paket internet kantor terbaik tetap menjadi fondasi penting meskipun perusahaan menggunakan VPN.
Apa yang Membuat SD-WAN Berbeda?
SD-WAN atau Software-Defined Wide Area Network menambahkan kemampuan pengelolaan WAN secara lebih terpusat dan dinamis.
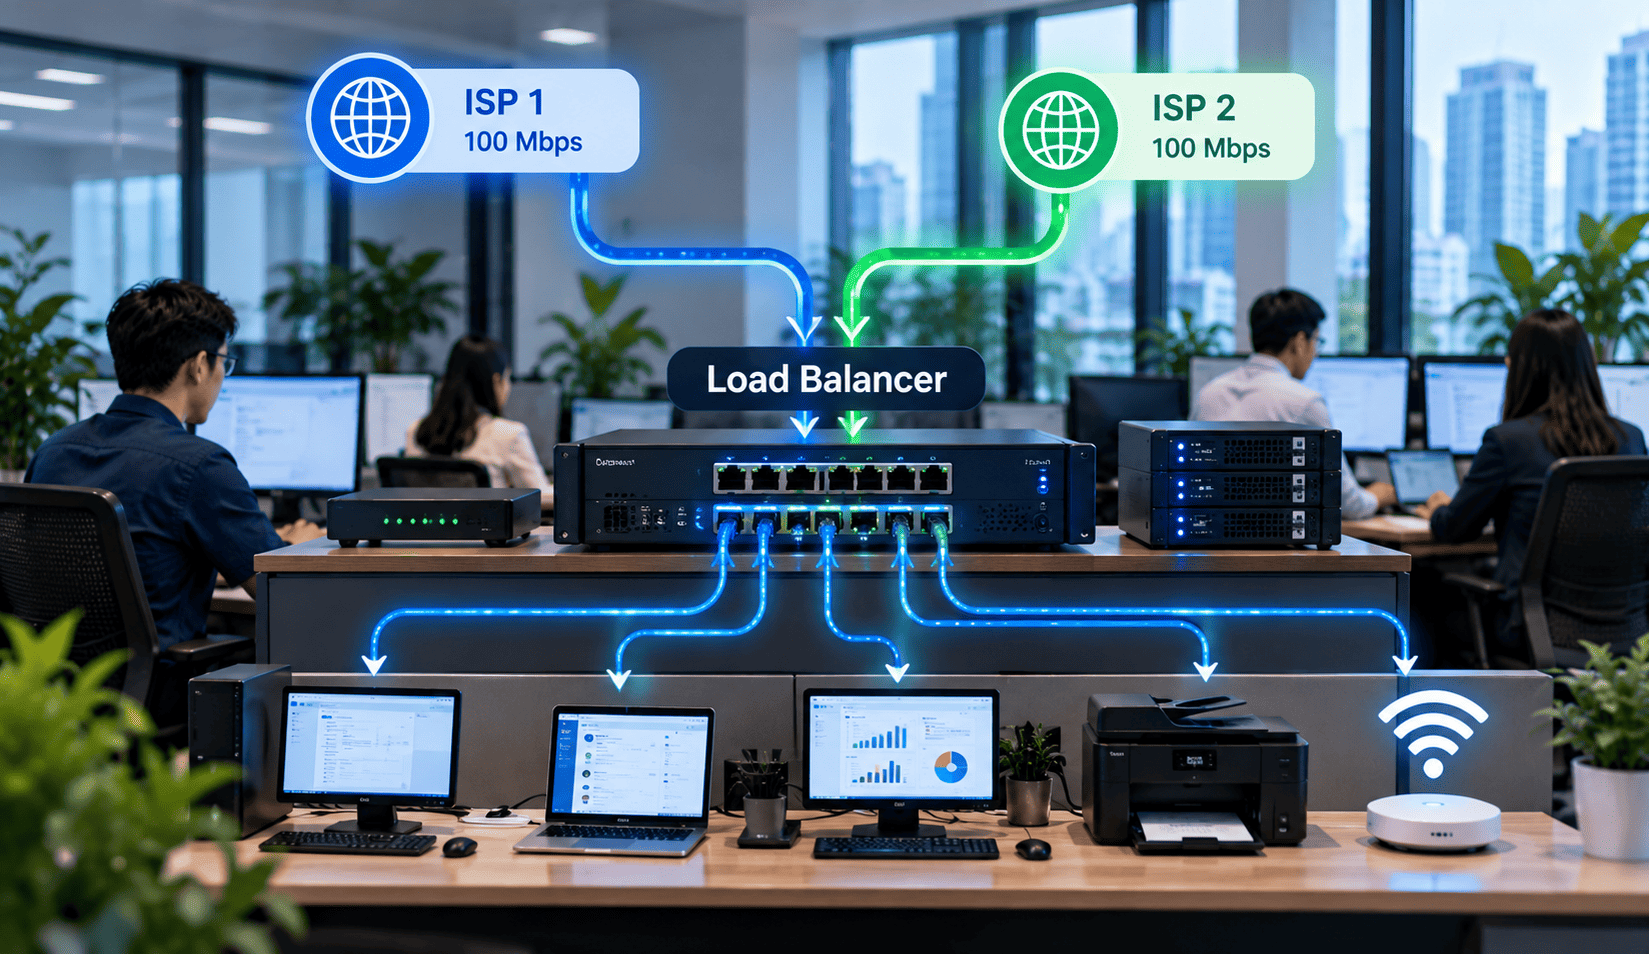
Misalnya satu cabang memiliki dua koneksi: fiber 100 Mbps dan koneksi backup 50 Mbps.
SD-WAN dapat menerapkan kebijakan agar trafik ERP dan VoIP menggunakan jalur dengan performa yang sesuai, sementara aktivitas internet biasa menggunakan jalur lain. Jika kualitas salah satu link menurun, trafik tertentu dapat dialihkan berdasarkan policy dan kemampuan platform.
Untuk perusahaan dengan 10, 20, bahkan puluhan cabang, pendekatan ini dapat menyederhanakan pengelolaan jaringan.
Artinya, paket internet kantor terbaik dapat dikombinasikan dengan SD-WAN ketika perusahaan membutuhkan multi-link connectivity, centralized management, dan application-aware routing.
Sebelum Memilih Teknologi WAN, Cek Ini
Hitung jumlah kantor dan rencana penambahan cabang 1–3 tahun ke depan.
Identifikasi aplikasi yang diakses antar-lokasi.
Ukur kebutuhan bandwidth, latency, dan availability setiap cabang.
Tentukan apakah setiap lokasi membutuhkan satu atau dua koneksi ISP.
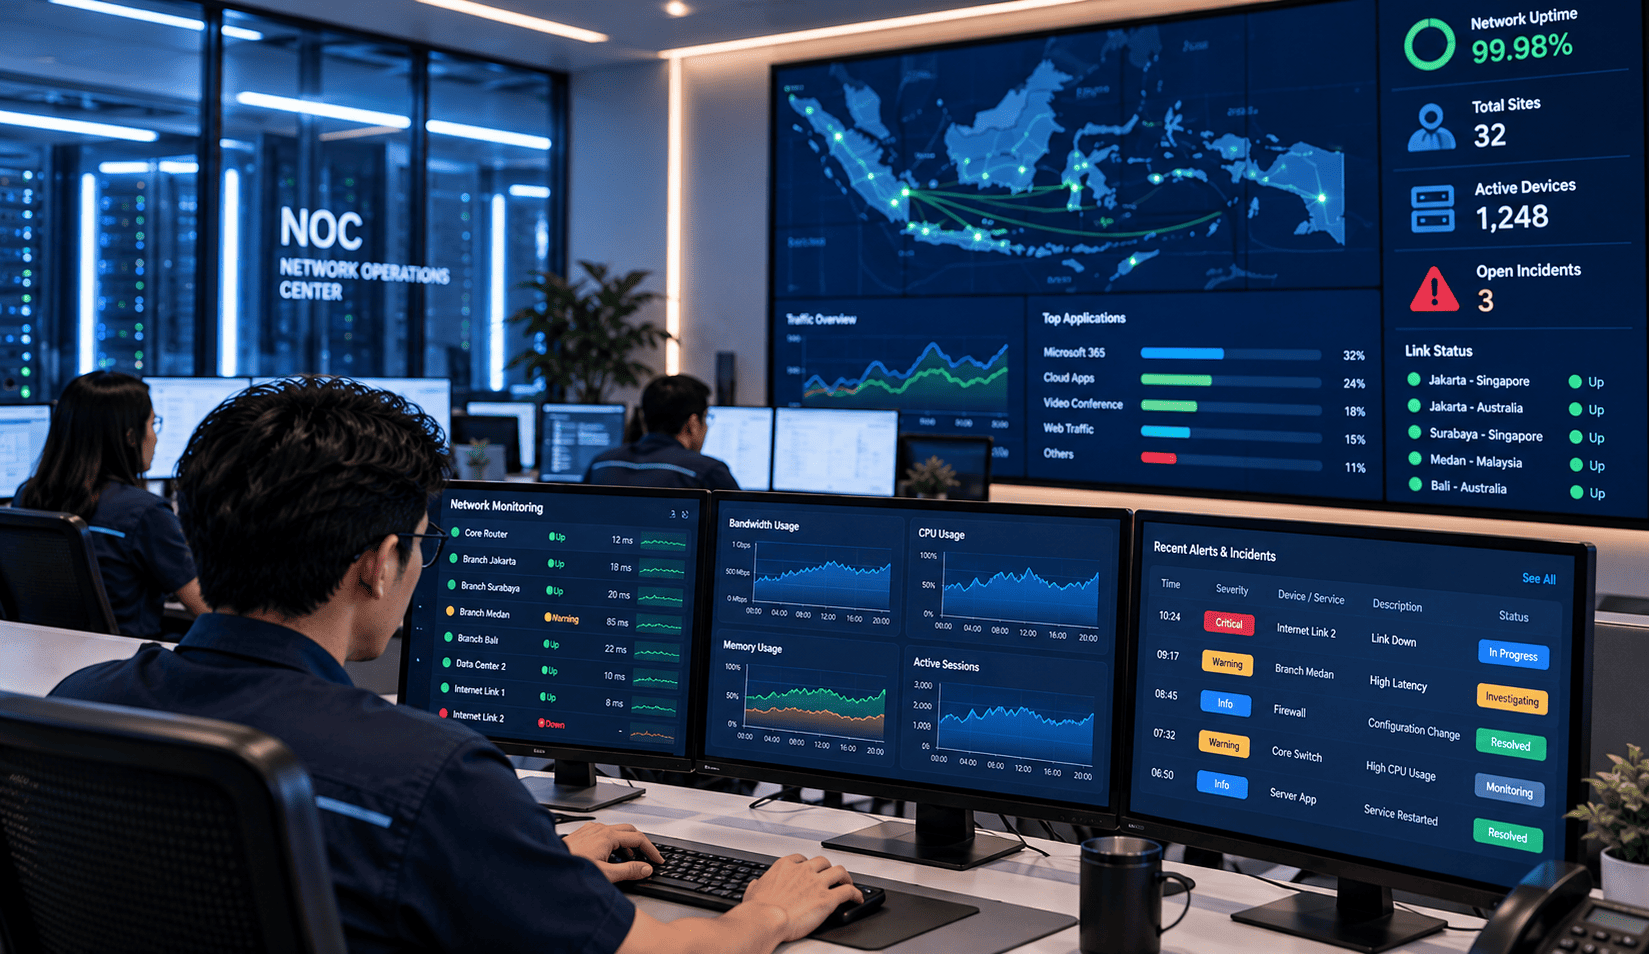
Evaluasi kebutuhan firewall, encryption, monitoring, dan centralized management.
Sesuaikan paket internet kantor terbaik dengan teknologi WAN yang akan digunakan.
FAQ
1. Apa perbedaan utama MPLS dan VPN?
MPLS menggunakan jaringan provider untuk konektivitas antar-lokasi, sedangkan VPN membuat tunnel terenkripsi melalui jaringan internet.
2. Apakah VPN cocok untuk perusahaan dengan banyak cabang?
Bisa, tetapi kompleksitas konfigurasi dan pengelolaan dapat meningkat seiring bertambahnya lokasi.
3. Apakah SD-WAN menggantikan koneksi internet?
Tidak. SD-WAN mengelola konektivitas WAN. Perusahaan tetap membutuhkan underlay seperti paket internet kantor terbaik, dedicated internet, broadband, atau koneksi seluler.
4. Apakah SD-WAN sama dengan load balancing?
Tidak. Load balancing adalah salah satu fungsi distribusi trafik. SD-WAN memiliki cakupan lebih luas seperti centralized policy, link monitoring, application-aware routing, dan pengelolaan multi-WAN.
5. Mana yang cocok untuk 3–5 kantor?
Site-to-site VPN bisa menjadi opsi jika arsitektur sederhana dan kualitas koneksi memadai. Kebutuhan aktual tetap perlu dievaluasi.
6. Kapan perusahaan perlu mempertimbangkan SD-WAN?
Ketika jumlah cabang bertambah, terdapat beberapa link per lokasi, aplikasi cloud semakin banyak, atau tim IT membutuhkan kontrol jaringan terpusat.
Pada akhirnya, tidak ada satu teknologi yang otomatis cocok untuk semua perusahaan. Paket internet kantor terbaik perlu menjadi fondasi konektivitas yang sesuai dengan kebutuhan setiap lokasi.
Untuk perusahaan multi-cabang, paket internet kantor terbaik sebaiknya dirancang bersama strategi WAN yang tepat—apakah menggunakan MPLS, VPN, SD-WAN, atau kombinasi beberapa teknologi—agar jaringan tetap aman, terukur, dan mudah dikembangkan ketika bisnis bertumbuh.