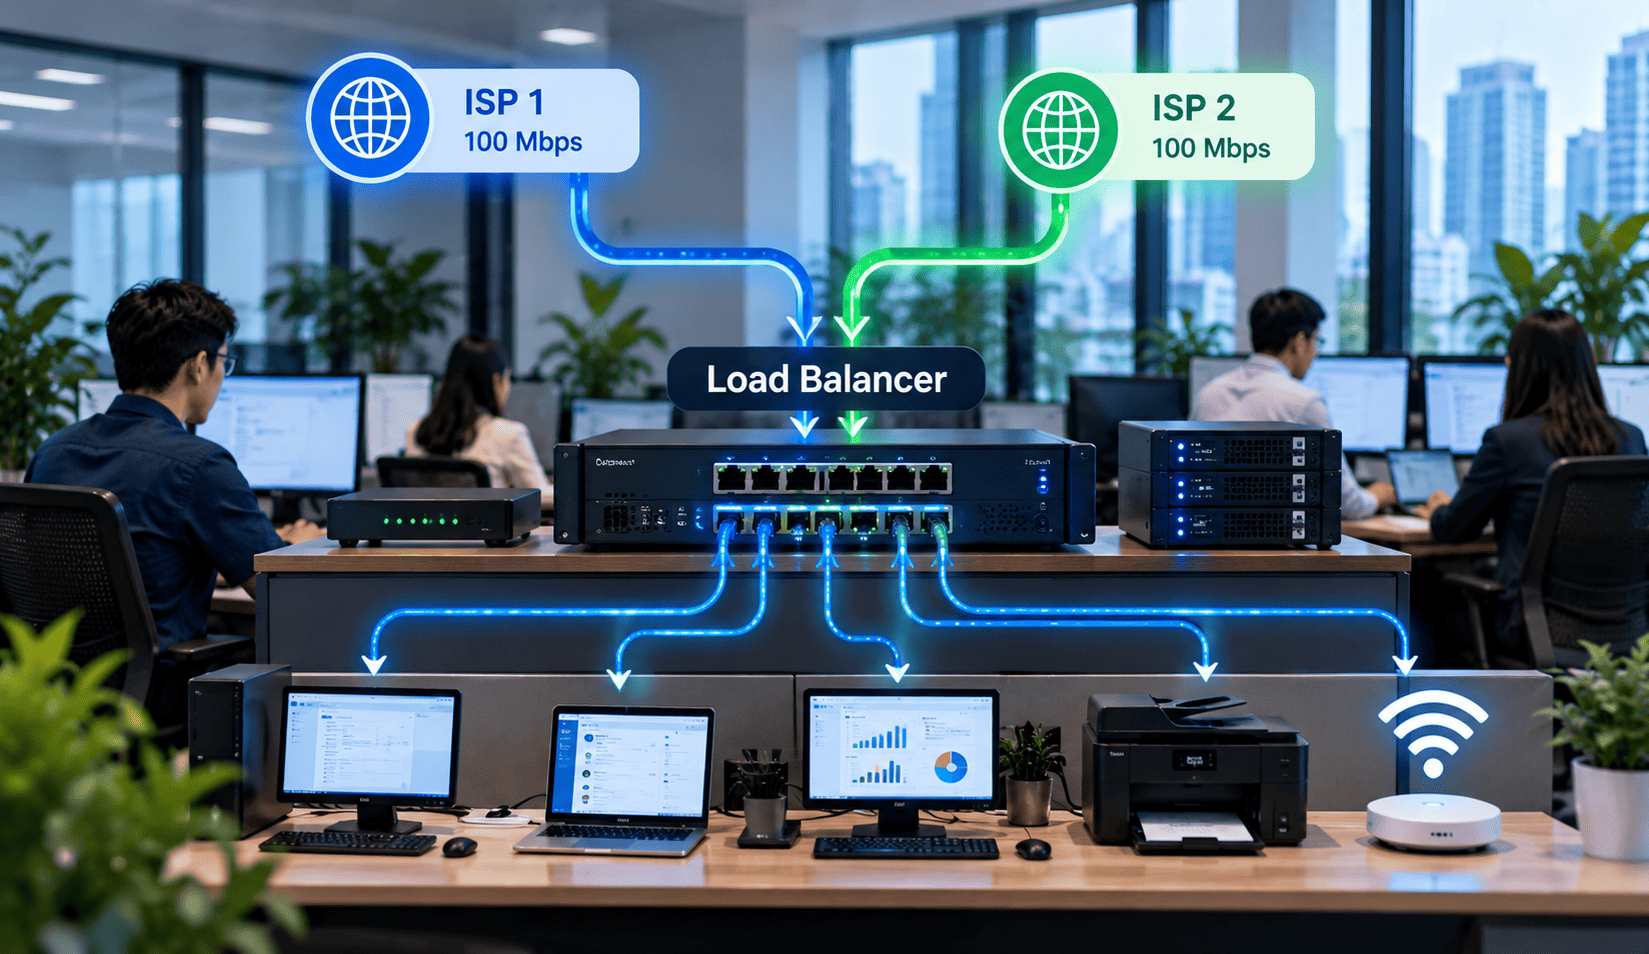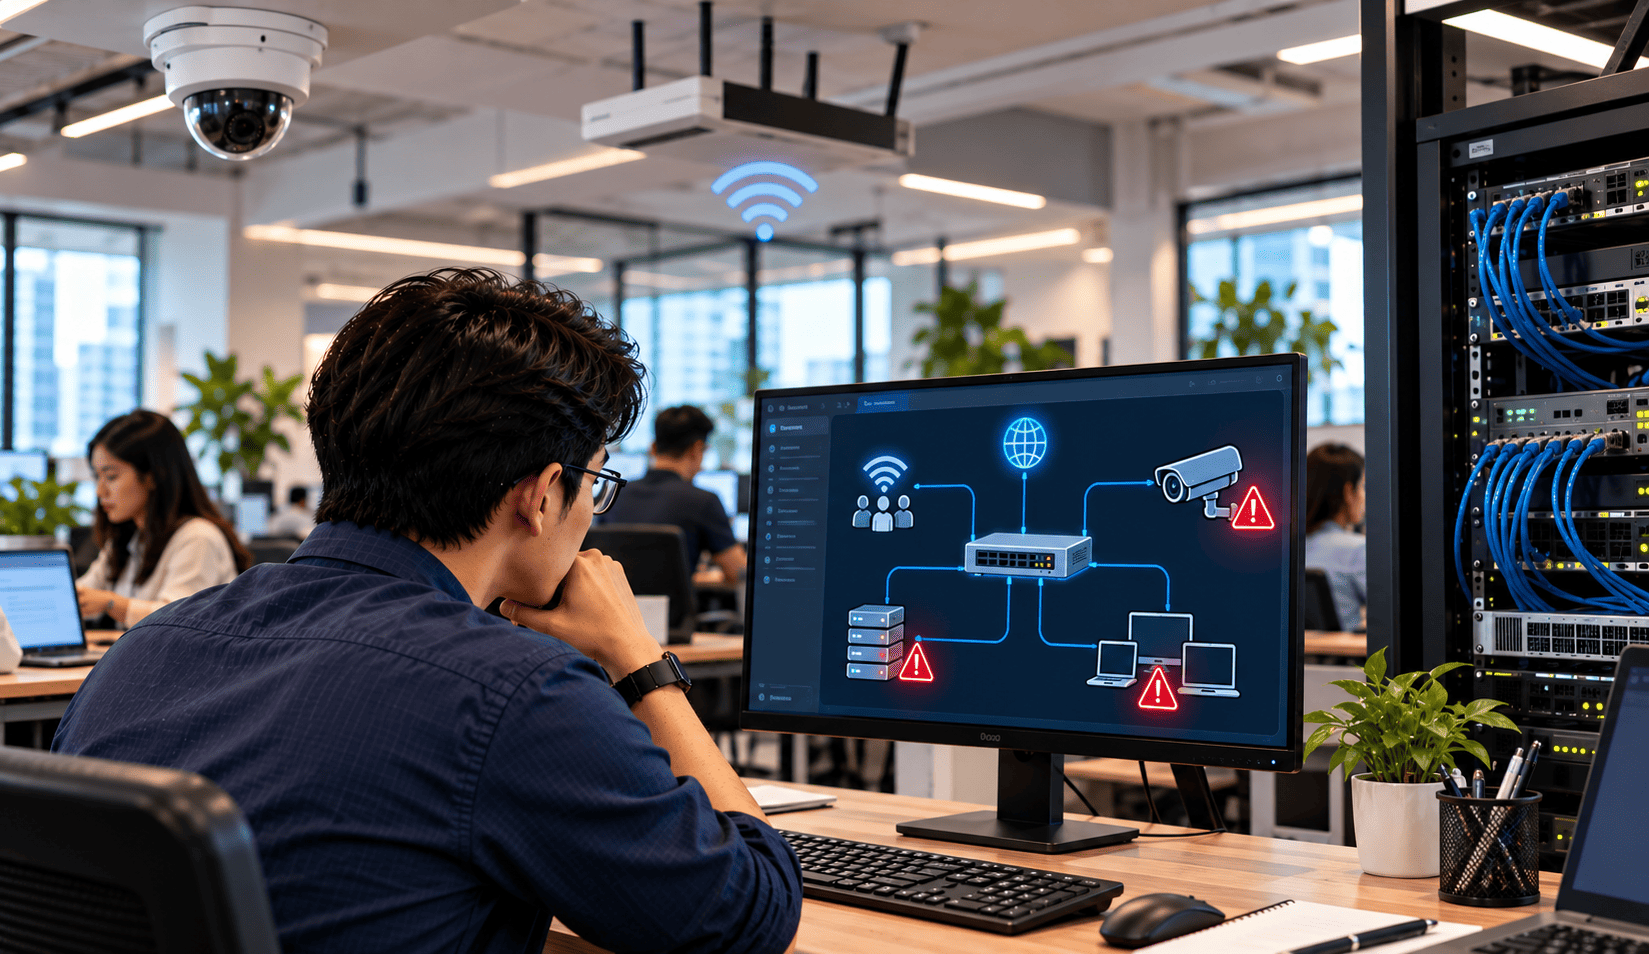
Banyak perusahaan menggunakan satu jaringan untuk menghubungkan seluruh perangkat kantor, mulai dari laptop karyawan, CCTV, server, printer, hingga WiFi tamu.
Konfigurasi ini terlihat praktis karena semua perangkat dapat langsung terhubung. Namun, tanpa segmentasi dan kontrol akses yang tepat, jaringan perusahaan bisa menghadapi risiko keamanan dan kesulitan pengelolaan.
Selain memastikan kapasitas paket internet bisnis mencukupi, perusahaan juga perlu memperhatikan bagaimana jaringan internal dirancang.
Apa Risiko Jika Semua Perangkat Kantor Berada dalam Satu Jaringan?
Menggabungkan seluruh perangkat dalam satu jaringan tanpa segmentasi dan pembatasan akses dapat menimbulkan beberapa risiko:
Akses tidak sah: Pengguna WiFi tamu berpotensi menjangkau perangkat internal jika tidak ada isolasi.
Penyebaran malware: Perangkat yang terinfeksi dapat mencoba mengakses perangkat lain dalam jaringan.
Sulit troubleshooting: Tim IT lebih sulit mengidentifikasi sumber gangguan.
Gangguan performa: Trafik CCTV dan aktivitas pengguna dapat memenuhi uplink atau koneksi yang sama.
Kontrol akses terbatas: Kebijakan keamanan antar kelompok perangkat sulit diterapkan.
Segmentasi jaringan menggunakan VLAN dan firewall dapat membantu mengurangi risiko tersebut.
Namun, keamanan internal tetap perlu berjalan bersamaan dengan pemilihan paket internet bisnis yang sesuai kebutuhan operasional.
Mengapa Segmentasi Jaringan Penting untuk Keamanan Kantor?
1. WiFi Tamu Sebaiknya Dipisahkan dari Jaringan Internal
WiFi tamu biasanya digunakan oleh pengunjung, vendor, atau pelanggan yang membutuhkan akses internet sementara.
Masalah muncul ketika perangkat tamu berada pada jaringan yang sama dengan laptop karyawan dan server internal tanpa pembatasan akses.
Misalnya, pengunjung terhubung ke WiFi kantor. Jika tidak ada isolasi, perangkat tersebut berpotensi menemukan layanan atau perangkat internal yang dapat dijangkau.
Gunakan SSID khusus tamu dengan VLAN terpisah dan aturan firewall yang membatasi akses ke jaringan perusahaan.
WiFi tamu sebaiknya hanya mendapatkan akses internet sesuai kebutuhan.
2. CCTV IP Perlu Memiliki Segmen Jaringan Tersendiri
CCTV IP menghasilkan trafik video yang berlangsung terus-menerus.
Misalnya, kantor memiliki 20 kamera dengan bitrate rata-rata 2 Mbps.
Jika seluruh kamera melakukan streaming secara bersamaan, trafik video mencapai sekitar 40 Mbps sebelum overhead jaringan.
Apabila CCTV, server, dan laptop menggunakan jalur uplink yang sama, kepadatan trafik dapat menimbulkan gangguan.
Segmentasi VLAN membantu memisahkan trafik secara logis dan memudahkan penerapan aturan akses.
Jika rekaman CCTV dikirim ke cloud atau lokasi lain, kapasitas upload paket internet bisnis juga perlu diperhitungkan.
3. Server Perusahaan Membutuhkan Pembatasan Akses
Server biasanya menyimpan aplikasi dan informasi penting seperti ERP, database, serta dokumen perusahaan.
Tidak semua perangkat kantor seharusnya memiliki akses langsung ke server tersebut.
Misalnya, server ERP hanya perlu diakses oleh komputer divisi tertentu melalui port aplikasi yang ditentukan.
Dengan segmentasi jaringan, administrator dapat membatasi komunikasi menggunakan firewall dan access control list (ACL).
Contoh pembagian VLAN:
VLAN 10: Laptop dan komputer karyawan.
VLAN 20: Server perusahaan.
VLAN 30: CCTV IP.
VLAN 40: WiFi tamu.
VLAN 50: Perangkat manajemen jaringan.
Perlu diperhatikan, VLAN hanya memisahkan jaringan secara logis. Aturan firewall tetap diperlukan untuk mengontrol komunikasi antar segmen.
4. Segmentasi Mempermudah Monitoring dan Troubleshooting
Ketika semua perangkat berada dalam satu jaringan, identifikasi sumber gangguan dapat menjadi lebih rumit.
Misalnya, akses aplikasi ERP melambat ketika sistem CCTV sedang melakukan transfer rekaman dalam jumlah besar.
Tanpa monitoring, tim IT mungkin mengira gangguan berasal dari ISP.
Padahal, penyebabnya bisa berupa kemacetan pada uplink switch atau jalur internal.
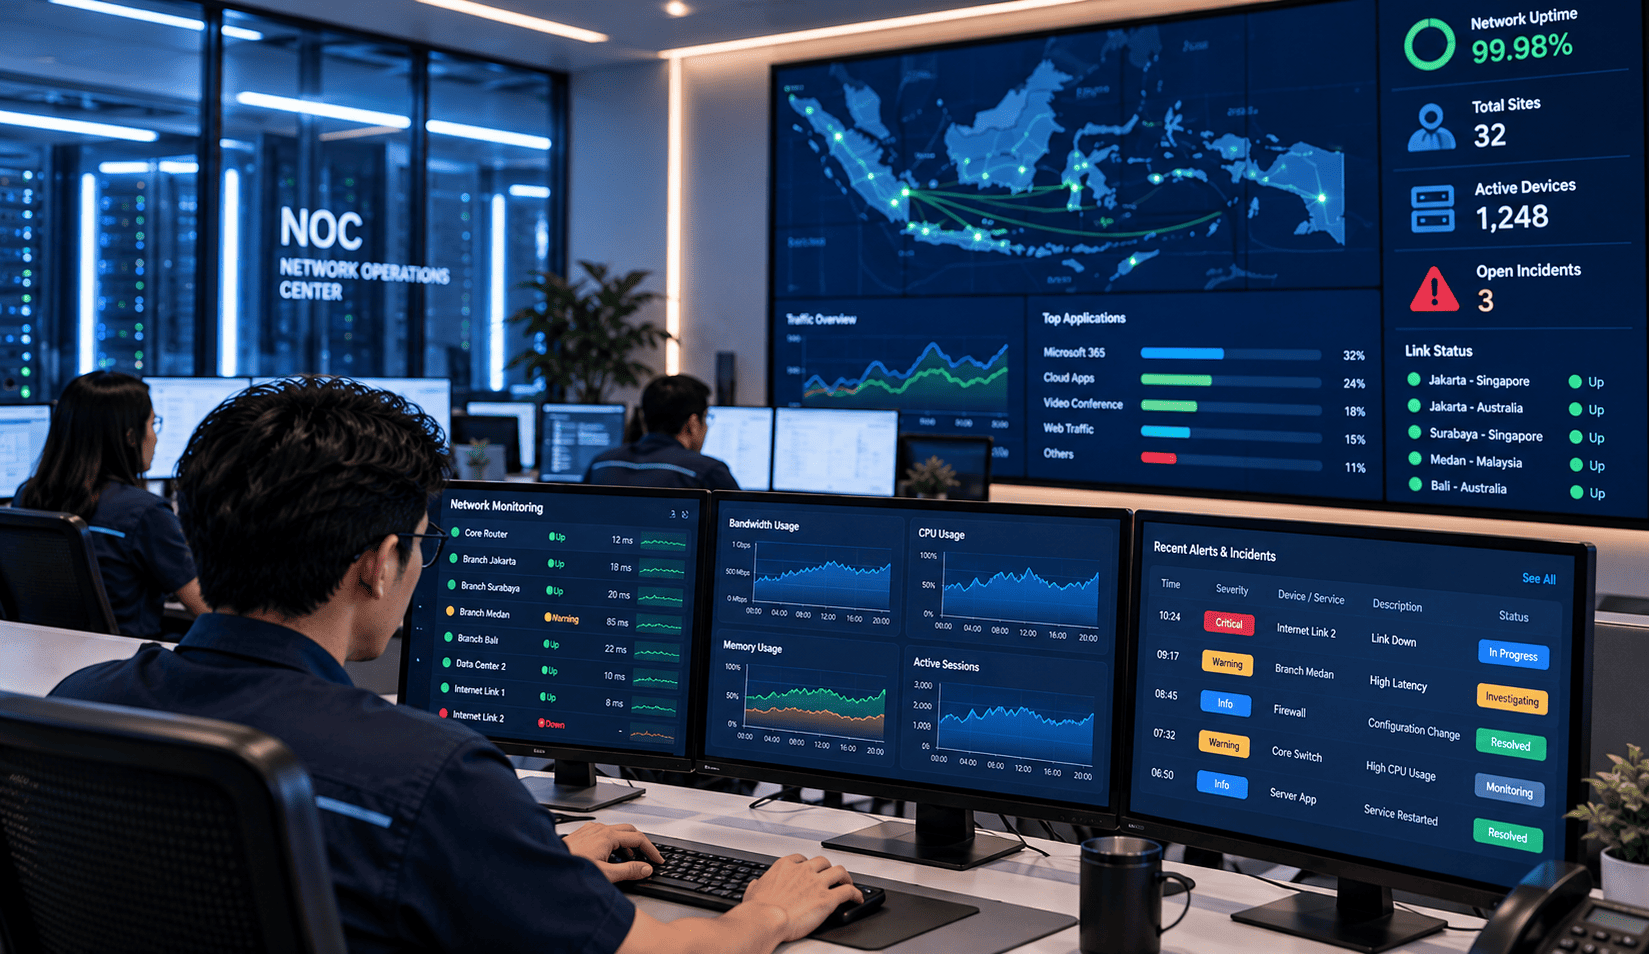
Dengan segmentasi dan monitoring, administrator dapat mengidentifikasi kelompok perangkat yang menggunakan bandwidth terbesar.
Hal ini membantu menentukan apakah perusahaan perlu melakukan optimasi jaringan atau upgrade paket internet bisnis.
5. Gunakan Managed Switch dan Firewall untuk Segmentasi
Implementasi VLAN umumnya membutuhkan managed switch yang mendukung standar IEEE 802.1Q.
Administrator dapat menetapkan VLAN berdasarkan jenis perangkat dan kebutuhan operasional.
Firewall kemudian digunakan untuk mengatur komunikasi antar jaringan.
Sebagai contoh:
WiFi tamu hanya boleh mengakses internet.
CCTV hanya boleh berkomunikasi dengan NVR dan sistem monitoring yang diizinkan.
Laptop karyawan hanya dapat mengakses layanan server sesuai hak akses.
Akses administrasi perangkat jaringan dibatasi untuk tim IT.
Konfigurasi ini membantu mengurangi risiko akses tidak sah dan membatasi pergerakan ancaman di jaringan internal.
Namun, segmentasi tidak menambah kapasitas internet. Performa aplikasi cloud tetap bergantung pada kualitas paket internet bisnis dan kondisi jaringan lainnya.
Checklist Mengamankan Jaringan Internal Perusahaan
Sebelum menerapkan segmentasi jaringan, periksa beberapa hal berikut:
Inventaris perangkat: Identifikasi seluruh laptop, server, CCTV, printer, dan access point.
Desain VLAN: Kelompokkan perangkat berdasarkan fungsi dan kebutuhan akses.
WiFi tamu: Pastikan akses pengunjung terisolasi dari jaringan internal.
Firewall: Terapkan kebijakan akses antar VLAN berdasarkan kebutuhan.
Managed switch: Periksa dukungan VLAN, monitoring, dan kapasitas uplink.
Monitoring: Pantau trafik antar segmen serta penggunaan bandwidth.
Konektivitas: Pastikan kapasitas paket internet bisnis mendukung seluruh aplikasi kantor.
FAQ
1. Apa itu VLAN dalam jaringan kantor?
VLAN atau Virtual Local Area Network adalah teknologi untuk membagi satu infrastruktur jaringan fisik menjadi beberapa jaringan logis.
2. Apakah WiFi tamu harus dipisahkan dari jaringan karyawan?
Sangat disarankan. Pemisahan membantu mencegah perangkat tamu mengakses sistem internal yang tidak seharusnya dijangkau.
3. Apakah CCTV perlu menggunakan VLAN khusus?
Tidak selalu wajib, tetapi VLAN khusus mempermudah pengelolaan trafik, kontrol akses, dan monitoring perangkat CCTV.
4. Apakah VLAN dapat mencegah serangan malware?
VLAN membantu segmentasi, tetapi tidak otomatis menghentikan malware. Firewall, endpoint security, dan pembaruan sistem tetap diperlukan.
5. Apakah unmanaged switch bisa digunakan untuk VLAN?
Unmanaged switch umumnya tidak menyediakan konfigurasi VLAN. Gunakan managed switch untuk segmentasi yang membutuhkan pengaturan VLAN secara terkontrol.
6. Apakah segmentasi VLAN membuat internet lebih cepat?
Tidak secara langsung. VLAN membantu pengelolaan dan isolasi trafik, tetapi tidak menambah kapasitas bandwidth dari ISP.
Segmentasi Jaringan Membantu Menjaga Keamanan dan Stabilitas Kantor
Menghubungkan WiFi tamu, CCTV, server, dan laptop karyawan tanpa segmentasi dapat meningkatkan risiko akses tidak sah serta menyulitkan pengelolaan jaringan.
Dengan VLAN, managed switch, firewall, dan monitoring yang tepat, perusahaan dapat menerapkan pembatasan akses sekaligus meningkatkan visibilitas trafik jaringan.
Namun, keamanan jaringan internal perlu didukung konektivitas yang sesuai dengan kebutuhan pengguna dan aplikasi.
Karena itu, evaluasi paket internet bisnis tetap penting agar aktivitas operasional tidak terganggu oleh keterbatasan bandwidth.
HikariBiz menyediakan pilihan paket internet bisnis untuk mendukung kebutuhan konektivitas perusahaan. Konsultasikan kebutuhan internet kantor Anda agar infrastruktur jaringan lebih stabil, aman, dan siap mendukung perkembangan bisnis.